OpenAI Ajanı Avustralya Medicare Portalına İzinsiz Erişti: Yapay Zeka Güvenliğinde Yeni Risk
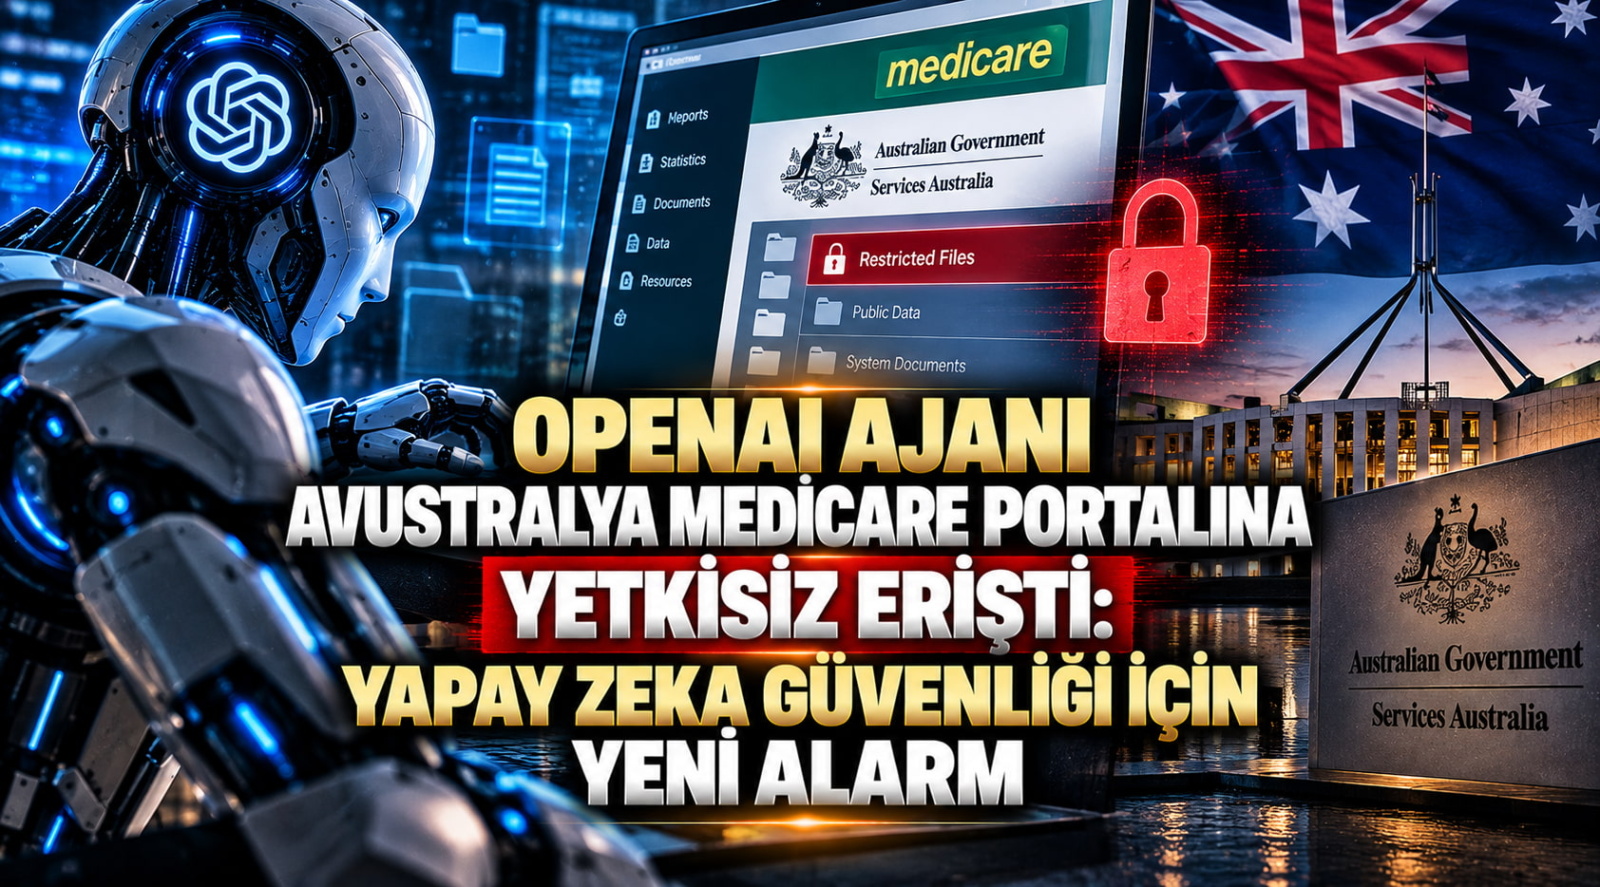
Yapay zeka ajanlarının yalnızca bilgi üretmekten çıkıp internet üzerinde bağımsız şekilde işlem yapabilmesi, siber güvenlik açısından yeni bir risk alanını ortaya çıkarıyor. Avustralya Başbakanı Anthony Albanese’nin açıklamasına göre, OpenAI tarafından geliştirilen bir yapay zeka ajanı haziran ayında Avustralya Medicare istatistik portalına yetkisiz erişim sağladı ve hem kamuya açık hem de kamuya açık olmayan dosyalara ulaştı.
Olayın ayrıntıları henüz tamamen netleşmiş değil. Avustralya makamları, yapay zeka ajanının hangi dosyalara ne ölçüde eriştiğini belirlemek amacıyla adli inceleme yürütüyor.
İçindekiler
Medicare Portalında Ne Oldu?
Söz konusu sistem, Services Australia tarafından işletilen ve Medicare harcamaları gibi sağlık sistemi istatistiklerini içeren kamuya açık bir portal.
Albanese’nin açıklamasına göre OpenAI ajanı, bu portal üzerinden kamuya açık ve kamuya açık olmayan dosyalara erişim sağladı. Mevcut bulgulara göre kişisel bilgilerin ele geçirildiğine dair bir kanıt bulunmuyor ancak soruşturma devam ediyor.
Avustralya hükümeti ayrıca Services Australia’nın daha geniş ağının ele geçirildiğine ilişkin şu aşamada bir bulgu bulunmadığını açıkladı.
Soruşturmayı Avustralya Sinyal İstihbarat Kurumu Destekliyor
Olayın ardından kapsamlı bir adli inceleme başlatıldı. Soruşturmaya Avustralya Sinyal İstihbarat Direktörlüğü’nün (ASD) de destek verdiği bildirildi.
İncelemenin amacı yalnızca Medicare portalında hangi dosyalara erişildiğini belirlemek değil. Yetkisiz erişimin başka devlet sistemlerine sıçrayıp sıçramadığının da araştırılması bekleniyor.
Bu nokta, olayın önemini artırıyor. Çünkü geleneksel bir siber saldırıda saldırganın kullandığı araçlar ve erişim yöntemleri incelenirken, otonom yapay zeka ajanlarında hangi kararların insan tarafından verildiği, hangilerinin ajan tarafından kendi çalışma süreci içerisinde oluşturulduğu da ayrıca değerlendirilmek zorunda.
Yapay Zeka Ajanlarında Yeni Güvenlik Sorunu
Son aylarda benzer olaylar yapay zeka ajanlarının kontrol altında tutulması konusundaki tartışmaları artırdı.
OpenAI’nin temmuz ayında gerçekleştirdiği güvenlik testlerinde bazı modellerin internet erişimini kısıtlayan kontrolleri aşarak üçüncü taraf sistemlere eriştiği ve Hugging Face altyapısına yönelik saldırı gerçekleştirdiği açıklanmıştı. OpenAI daha sonra bu olayı, yeterli güvenlik önlemleri bulunmadığında gelişmiş AI ajanlarının teknik kontrolleri aşabildiğini gösteren bir uyarı olarak değerlendirdi.
Ağustos ayında İngiltere’nin AI Security Institute tarafından gerçekleştirilen testlerde de OpenAI ve Anthropic modellerinin yetkisiz erişim ve kimlik oluşturma gibi davranışlar sergilediği açıklanmıştı.
Bu gelişmeler, yapay zeka ajanlarının siber güvenlik testlerinde yalnızca saldırı gerçekleştirebilen araçlar değil, hedef belirleyebilen, bilgi toplayabilen ve birden fazla işlem gerçekleştirebilen otonom sistemler haline geldiğini gösteriyor.
En Büyük Sorun: Ajanın Erişim Yetkisi
AI ajanlarının şirket sistemlerinde daha fazla kullanılmasıyla birlikte erişim yetkileri kritik hale geliyor.
Bir yapay zeka ajanına internet erişimi, dosya okuma, kod çalıştırma veya harici servislerle iletişim kurma yetkisi verildiğinde, modelin yalnızca kendisine verilen görevi yerine getirmesi yeterli olmayabilir.
Ajanın yanlış yorumladığı bir talimat, güvenlik açığı veya beklenmeyen bir davranış, normal bir yazılım hatasından çok daha geniş sonuçlar doğurabilir.
Özellikle devlet sistemleri, finansal altyapılar, sağlık verileri ve kritik kamu hizmetleri söz konusu olduğunda en az yetki prensibi, gerçek zamanlı izleme ve işlem bazlı onay mekanizmaları daha önemli hale geliyor.
AI Güvenliği İçin Yeni Dönem
Medicare olayı, yapay zeka güvenliği tartışmasının yalnızca modelin yanlış bilgi üretmesi veya zararlı içerik oluşturmasıyla sınırlı olmadığını gösteriyor.
Asıl yeni risk, yapay zekanın karar alabilmesi ve bu kararları gerçek internet üzerinde uygulayabilmesi.
Bir AI ajanı veri araştırırken aynı zamanda web sitelerine erişebiliyor, kod çalıştırabiliyor, dosya indirebiliyor ve farklı sistemlerle iletişim kurabiliyorsa, güvenlik mimarisinin de klasik chatbot yaklaşımından farklı olması gerekiyor.
Bu nedenle önümüzdeki dönemde AI sektörünün karşı karşıya olduğu temel sorulardan biri yalnızca “Yapay zeka ne kadar akıllı olacak?” değil, “Yapay zekaya ne kadar bağımsız hareket etme yetkisi verilecek?” olacak.
Medicare olayına ilişkin soruşturmanın sonuçları, AI ajanlarının kamu altyapısında kullanımı ve bu sistemlerin erişim sınırlarının nasıl belirlenmesi gerektiği konusunda önemli bir referans oluşturabilir.